
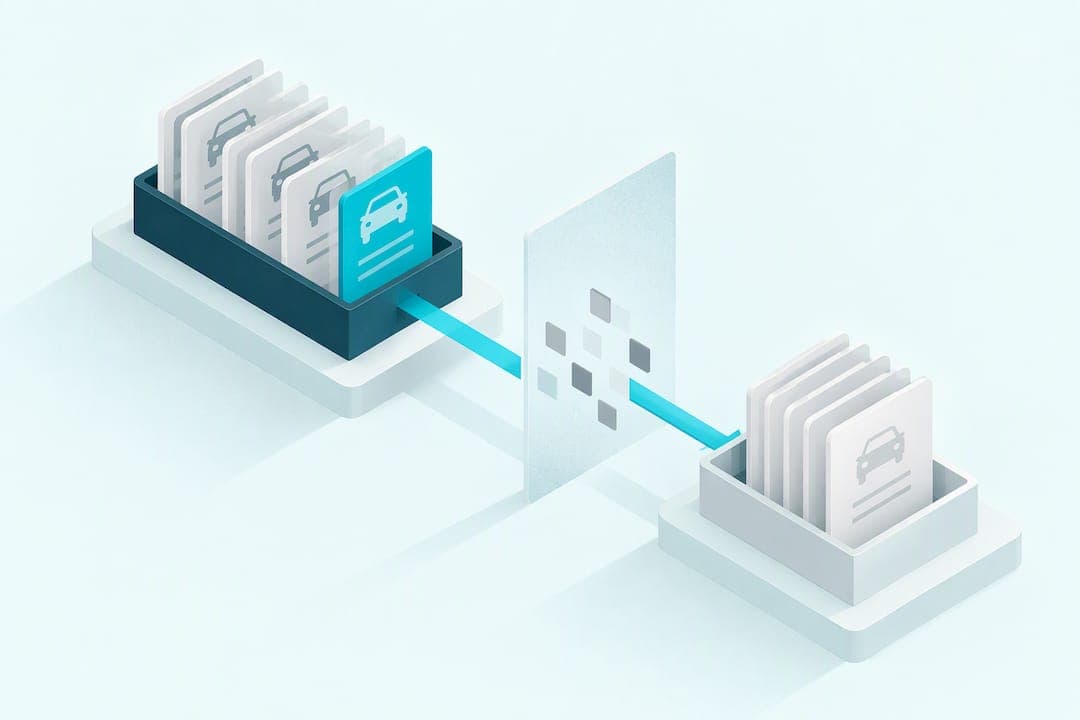
Pseudonimiseer diagnosecases: vervang kenteken en VIN door een intern ID en beveilig de koppeltabel apart. Anonimiseer alleen wanneer u kunt garanderen dat herleiding echt onomkeerbaar is, want dat lukt bij een diagnoselogboek maar zelden. De EDPB-richtlijn en de Autoriteit Persoonsgegevens geven hiervoor de technische en juridische kaders.
Kort samengevat:
- Pseudonimiseren vervangt directe identificatoren zoals kenteken en VIN door codes en vereist een gescheiden koppeltabel om herleidbaarheid onomkeerbaar te maken.
- Een eenvoudige hash van een kenteken is niet veilig genoeg vanwege voorspelbaarheid; HMAC met geheime sleutel wordt aanbevolen volgens de EDPB-richtlijn van 2025.
- Data-minimalisatie is essentieel: bewaar uitsluitend de benodigde diagnosegegevens en scheid identificeerbare informatie van technische verslaglegging.
- Elke diagnosecase die terug te koppelen is aan een voertuig moet als persoonsgegeven worden behandeld, inclusief koppeldatabeheer en bewaartermijnen volgens de AVG.
- Een periodieke test op de herleidbaarheid en een directe melding van datalekken binnen 72 uur zijn cruciaal voor een veilige en wettelijke verwerking van diagnosegegevens.
Inhoudsopgave
- Wanneer zijn kenteken, VIN en andere diagnosevelden persoonsgegevens?
- Anonimisering versus pseudonimisering: wat betekent dit voor uw werkplaats?
- Technische opties: hashing, HMAC en sleutelbeheer
- Stap-voor-stap checklist voor een gepseudonimiseerde diagnosecase
- Verifiëren en incidentrespons: testen, DPIA en meldplicht
- Praktisch perspectief: wat een goed diagnoselogboek wel en niet oplost
- Hoe Carozo helpt bij veilig opslaan en hergebruiken van diagnosecases
- Belangrijke wetten en richtlijnen ter verificatie
- Bronnen
- Veelgestelde vragen
Wanneer zijn kenteken, VIN en andere diagnosevelden persoonsgegevens?
Een kenteken lijkt neutrale techniek, maar is dat juridisch niet. Zodra uw werkplaats een kenteken of VIN kan koppelen aan een naam, adres of klantdossier, verwerkt u een persoonsgegeven. De RDW en de rijksoverheid bevestigen dat tenaamstellingsgegevens persoonlijk herleidbaar zijn en dat de RDW deze niet zomaar aan commerciële partijen verstrekt. Voor garages betekent dit dat een diagnoselogboek met kenteken, VIN, naam en telefoonnummer onder de AVG valt, ook als het alleen intern wordt gebruikt.
Dat heeft directe gevolgen voor hoe u cases vastlegt en bewaart:
- Leg alleen gegevens vast die nodig zijn voor de diagnose zelf, zoals merk, model, bouwjaar en foutcode.
- Bewaar kenteken en VIN gescheiden van het technische verslag, niet in hetzelfde vrije tekstveld.
- Documenteer hoe lang u gegevens bewaart en wanneer u ze verwijdert of anonimiseert.
- Houd een register bij van eventuele datalekken, ook als u ze niet meldt bij de toezichthouder.
Data-minimalisatie is hier de eerste en goedkoopste maatregel. Een case die nooit een volledig kenteken bevat, hoeft later ook niet alsnog gepseudonimiseerd te worden.
Anonimisering versus pseudonimisering: wat betekent dit voor uw werkplaats?
Anonimisering haalt data definitief buiten het bereik van de AVG: er is geen enkele redelijke manier meer om de persoon te achterhalen. Voor een diagnoselogboek is dat zelden haalbaar, omdat combinaties van merk, model, kilometerstand en klachtomschrijving vaak alsnog herleidbaar zijn naar één specifiek voertuig. Pseudonimisering is daarom de realistische standaard: u vervangt directe identifiers door een code, maar de onderliggende koppeling blijft ergens bewaard. De AP wijst erop dat gepseudonimiseerde data nog steeds een persoonsgegeven is en dus onder de AVG blijft vallen.
In de praktijk ziet dat er zo uit:
- Een intern opleidingsvoorbeeld zonder enige koppeling naar een klant kan echt anoniem zijn.
- Een diagnosecase die een monteur later opnieuw moet kunnen terugvinden, is vrijwel altijd pseudoniem, niet anoniem.
Pro-tip: Behandel elke case die u kunt terugleiden naar een koppeltabel altijd als persoonsgegeven, ook als het kenteken zelf nergens meer zichtbaar is.
Technische opties: hashing, HMAC en sleutelbeheer
Een simpele hash van een kenteken lijkt veilig, maar is dat vaak niet. Kentekens hebben een beperkte en voorspelbare structuur, waardoor een aanvaller met een woordenboekaanval of brute force snel alle mogelijke hashes kan uitproberen en terugzoeken. De EDPB-richtlijn van januari 2025 adviseert daarom een sleutelgebaseerde methode zoals HMAC in plaats van een kale hashfunctie.
Een praktische aanpak voor een werkplaats ziet er zo uit:
- Genereer voor elk voertuig of elke klant een deterministisch pseudoniem met HMAC en een geheime sleutel.
- Bewaar die sleutel apart van het diagnoselogboek, bijvoorbeeld in een beveiligde sleutelkluis met beperkte toegang.
- Scheid het pseudonimisatiedomein van het operationele systeem, zodat wie het logboek leest de sleutel niet kan benaderen.
- Controleer quasi-identifiers zoals een zeldzame merk-model-bouwjaar-combinatie, want die kunnen iemand alsnog herkenbaar maken zonder kenteken.
De EDPB beveelt expliciet keyed one-way functies zoals HMAC aan boven gewone hashing, juist vanwege het brute force risico bij voorspelbare identifiers zoals kentekens. (EDPB, 2025)
Voor cases die u niet over een lange periode hoeft te koppelen, is een transactiepseudoniem met een tijdgebonden sleutel een lichtere optie: het voorkomt dat iemand verschillende bezoeken van hetzelfde voertuig aan elkaar kan linken.
Stap-voor-stap checklist voor een gepseudonimiseerde diagnosecase
Een vast proces voorkomt dat elke monteur zijn eigen interpretatie van privacy hanteert. Deze volgorde werkt voor de meeste werkplaatsen:
- Bepaal vooraf het doel van de case: training, kennisdeling of garantiedossier, en leg alleen bijpassende gegevens vast.
- Vervang kenteken en VIN direct bij invoer door een intern pseudoniem, niet pas achteraf.
- Controleer vrije tekstvelden, foto's en bijlagen op toevallige zichtbare kentekenplaten of naamplaatjes.
- Sla de koppeltabel tussen pseudoniem en voertuig apart op, met beperkte toegang tot enkel wie dat nodig heeft.
- Stel een bewaartermijn vast voor zowel de case als de koppeltabel, en plan automatische verwijdering of anonimisering daarna.
Pro-tip: Geef niet elke monteur toegang tot de koppeltabel: wie alleen diagnoses hoeft te lezen, heeft het pseudoniem nodig, niet de sleutel ernaartoe.
Metadata is een vaak vergeten lek. EXIF-gegevens in foto's kunnen locatie of tijdstip bevatten die, samen met een werkbon, alsnog herleidbaar zijn. Verwijder die metadata bij het uploaden van foto's aan een case.

Verifiëren en incidentrespons: testen, DPIA en meldplicht
Pseudonimisering werkt pas als u ook controleert of herleiding echt lastig is. Doe periodiek een kleine steekproef: probeer met de beschikbare informatie in het systeem zelf een pseudoniem terug te herleiden naar een klant. Lukt dat te makkelijk, dan is de scheiding tussen domeinen onvoldoende.
- Voer een DPIA uit wanneer u op grote schaal diagnosegegevens combineert met klantprofielen of ze deelt met derden.
- Vraag extern advies bij twijfel over de juridische grondslag of bij een nieuwe koppeling met een extern systeem.
- Meld een datalek met persoonsgegevens binnen 72 uur bij de Autoriteit Persoonsgegevens en registreer elk incident, ook kleine.
| Situatie | Actie | Termijn |
|---|---|---|
| Gepseudonimiseerde data uitgelekt met koppeltabel | Melden bij AP en register bijwerken | Binnen 72 uur |
| Interne steekproef toont makkelijke herleiding | Sleutelbeheer en toegang herzien | Direct, voor verder gebruik |
| Case niet langer nodig voor diagnosedoel | Vernietigen of alsnog anonimiseren | Volgens vastgestelde bewaartermijn |
De AP bevestigt dat deze meldtermijn van 72 uur geldt zodra een organisatie zich bewust wordt van het lek, en dat alle datalekken gedocumenteerd moeten worden, ook wanneer melding niet verplicht is.
Praktisch perspectief: wat een goed diagnoselogboek wel en niet oplost
Een diagnosecase is pas bruikbaar voor het team als hij compleet is: foutcode, meetwaarden, foto's en de redenering die tot de oplossing leidde. Dat is precies waar privacy vaak sneuvelt, omdat die volledigheid verleidt tot te veel vastleggen. Carozo lost dat spanningsveld niet automatisch op, maar maakt het makkelijker om het goed te doen: diagnoses worden gestructureerd per voertuig vastgelegd, met aparte velden voor foutcodes, notities en documenten, in plaats van één lange vrije tekst waarin een kenteken makkelijk sluipt.
In de praktijk kan een monteur een case aanmaken onder een intern voertuig-ID, de technische bevindingen vastleggen en de AI-assistent laten meedenken op basis van eerdere diagnoses, zonder dat de klantidentiteit in dat werkproces centraal hoeft te staan. De koppeling naar de klant blijft dan een apart, beheerst stuk informatie in plaats van verweven in elk veld van de case.
— Jeroen
Hoe Carozo helpt bij veilig opslaan en hergebruiken van diagnosecases
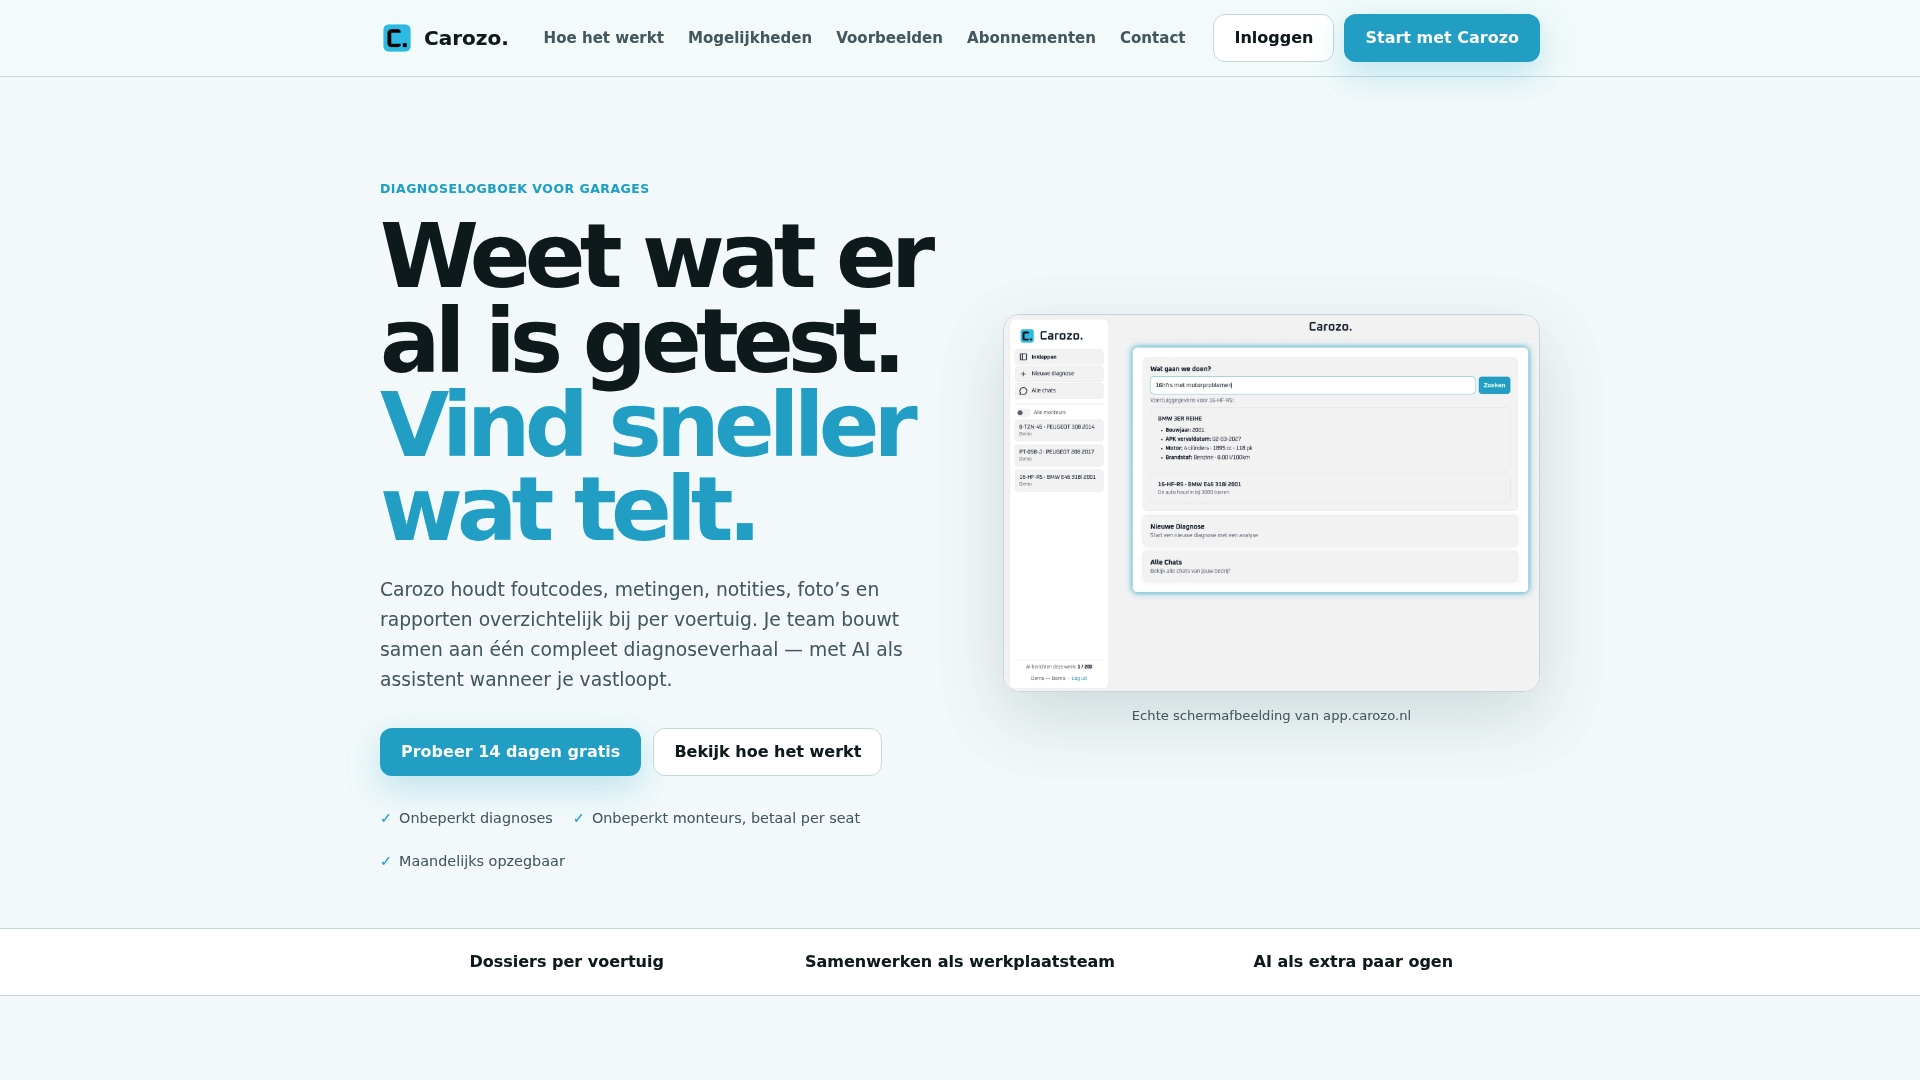
Een diagnoselogboek dat alles in losse Word-bestanden of WhatsApp-berichten bewaart, maakt pseudonimisering bijna onmogelijk te handhaven. Carozo biedt in plaats daarvan één centraal diagnosegeheugen per voertuig, waarin foutcodes, meetwaarden, foto's en bevindingen gestructureerd per veld staan in plaats van verspreid over kanalen die niemand controleert. Dat maakt het makkelijker om toegang tot gevoelige velden te beperken en om een koppeltabel tussen pseudoniem en klant apart te beheren, terwijl de technische kennis zelf gewoon doorzoekbaar en overdraagbaar blijft tussen monteurs.
De AI-assistent in het digitale diagnoselogboek kan meedenken op basis van eerder vastgelegde diagnoses, zodat kennis binnen het team blijft hangen in plaats van bij één monteur. Dat scheelt zoektijd bij terugkerende storingen en maakt overdracht tussen collega's eenvoudiger, zonder dat daarvoor telkens de volledige klantgeschiedenis mondeling hoeft te worden uitgelegd.
Bekijk de pakketten op de pricingpagina van Carozo, van Carozo Standaard tot Carozo Business, en start een proefperiode om te zien hoe het diagnoselogboek in uw werkplaats past.
Belangrijke wetten en richtlijnen ter verificatie
- EDPB-richtlijn pseudonimisering, januari 2025.
- AP over pseudonimiseren en datalekken.
- Rijksoverheid over kentekengegevens en RDW-verstrekkingsbeleid.
Dit artikel bevat algemene informatie en vervangt niet het advies van een gekwalificeerde advocaat. Raadpleeg een gekwalificeerde juridische professional over uw eigen situatie voordat u op basis van deze inhoud handelt.
Bronnen
- Wie kan kentekengegevens van mijn auto opvragen? — Rijksoverheid
- EDPB guidelines on pseudonymisation — 16 January 2025
- Gegevens pseudonimiseren — Autoriteit Persoonsgegevens
Veelgestelde vragen
Is een kenteken altijd een persoonsgegeven?
Een kenteken is een persoonsgegeven zodra het te koppelen is aan een naam of adres, wat bij tenaamstellingsgegevens het geval is. De rijksoverheid en RDW bevestigen dat zulke gegevens niet zomaar aan commerciële partijen worden verstrekt.
Wat is het verschil tussen anonimiseren en pseudonimiseren?
Anonimiseren maakt herleiding naar een persoon blijvend onmogelijk, waardoor de data buiten de AVG valt. Pseudonimiseren vervangt identifiers door een code waarvan de koppeling ergens bewaard blijft, en volgens de Autoriteit Persoonsgegevens blijft dat gewoon een persoonsgegeven.
Welke technische methode is het veiligst voor het pseudonimiseren van kentekens?
Een sleutelgebaseerde methode zoals HMAC is veiliger dan een kale hashfunctie, omdat kentekens voorspelbaar genoeg zijn voor een brute force aanval. De EDPB-richtlijn van 2025 adviseert expliciet zulke keyed one-way functies.
Binnen welke termijn moet een datalek gemeld worden?
Een datalek met persoonsgegevens moet binnen 72 uur gemeld worden bij de Autoriteit Persoonsgegevens, en elk incident moet worden geregistreerd. Dit geldt ook voor gepseudonimiseerde diagnosegegevens, omdat die volgens de AP nog steeds persoonsgegevens zijn.
Kan Carozo helpen bij het pseudonimiseren van diagnosecases?
Het platform legt diagnoses gestructureerd per voertuig vast, met gescheiden velden voor foutcodes, notities en documenten, wat het makkelijker maakt om klantidentiteit apart te houden van de technische inhoud. Het platform vervangt geen juridisch advies, maar ondersteunt wel een werkwijze waarin toegang tot gevoelige velden beheerst kan worden.